Autor: FEMZ

  • ¿Debe el banco devolver el dinero de una operación de pago no autorizada?

    ¿Debe el banco devolver el dinero de una operación de pago no autorizada?

    Una clienta de un banco polaco fue víctima de un fraude mediante suplantación de identidad: un tercero fingió estar interesado en la compra de un objeto puesto a la venta por la clienta en una plataforma de ventas en línea. Le envió un enlace fraudulento que aparentaba proceder de dicha plataforma y que estaba destinado a confirmar la venta. Ignorante del engaño, la clienta siguió dicho enlace hasta un sitio de Internet que parecía ser el de su banco e introdujo allí sus claves de identificación al servicio de banca electrónica.

    Con esas claves, el referido tercero pudo transferir un importe equivalente a unos 700 euros desde la cuenta bancaria de la clienta a su propia cuenta. Al día siguiente, la clienta notificó la operación fraudulenta a su banco. Sin embargo, este se negó a devolver el importe de la operación de pago no autorizada, al considerar que la clienta, por negligencia grave, había hecho posible dicha operación al incumplir su obligación de proteger sus credenciales de seguridad personalizadas. Ante esta negativa, la clienta acudió a un tribunal polaco, el cual pregunta al Tribunal de Justicia si, conforme al Derecho de la Unión, 2 el banco, en tanto que proveedor de servicios de pago, está obligado a devolver inmediatamente el importe de una operación no autorizada, aunque considere que el cliente 3 cometió una negligencia grave.

    En su sentencia, el Tribunal de Justicia responde afirmativamente. En caso de operación de pago no autorizada, el proveedor de servicios de pago está, en principio, obligado a devolver inmediatamente el importe de la operación, a más tardar al final del día hábil siguiente a aquel en el que haya observado o se le haya notificado la operación, siempre que el cliente lo notifique sin demora injustificada al referido proveedor de servicios de pago.

    Solo se ha previsto una excepción 4 a dicha obligación de devolución inmediata: cuando el proveedor de servicios de pago tenga motivos razonables para sospechar la existencia de un fraude cometido por el cliente y comunique dichos motivos por escrito a la autoridad nacional competente.

    El hecho de que el proveedor de servicios de pago considere que el cliente hizo posible la operación no autorizada debido a una negligencia grave -en particular, al no haber adoptado las medidas necesarias para proteger sus credenciales de seguridad personalizadas- no le permite rehusar la devolución inmediata.

    En efecto, el Derecho de la Unión permite distinguir la cuestión relativa a la devolución del importe de la operación de pago no autorizada de la relativa a quién debe asumir, en última instancia, las pérdidas derivadas de esa operación.

    Así, en un primer momento, el proveedor de servicios de pago está obligado a hacer la devolución inmediata. A continuación, podrá, en su caso, reclamar al cliente el reembolso de las pérdidas ocasionadas si demuestra que estas se deben a que el cliente, deliberadamente o por negligencia grave, incumplió las obligaciones que le incumben, en particular la de proteger la seguridad de sus credenciales de seguridad personalizadas.

    Corresponde al proveedor de servicios de pago probar que hubo negligencia grave por parte del cliente. Dirección de Comunicación Unidad de Prensa e Información curia.europa.eu

    Este enfoque es conforme con el objetivo de garantizar una elevada protección de los consumidores. Permitir al proveedor de servicios de pago negarse de entrada a proceder a la devolución alegando una negligencia grave del cliente privaría de efecto útil a la obligación de devolución inmediata y obligaría al propio cliente a tomar la iniciativa e instar un procedimiento para reclamar su derecho, con los costes e inconvenientes que ello pueda ocasionar.

  • La Inteligencia Artificial y el riesgo para la protección de datos

    La Inteligencia Artificial y el riesgo para la protección de datos

    La inteligencia artificial (IA) ha transformado los servicios digitales, también los que emplean los ciberdelincuentes, que la utilizan, y en particular los agentes de IA, para acelerar los ciberataques, reducir los tiempos de intrusión y explotar vulnerabilidades de forma automatizada. La sucesión de brechas masivas de datos personales pone de manifiesto un cambio de paradigma en la ciberseguridad. Este cambio exige analizar las vulnerabilidades de los recursos digitales, así como reflexionar sobre las medidas que deberían adoptarse tanto a corto como a largo plazo.

    La IA ofensiva (en inglés, offensive AI) es el uso de sistemas de inteligencia artificial para potenciar, automatizar o ejecutar acciones dirigidas a comprometer, dañar o explotar sistemas informáticos, infraestructuras, organizaciones o personas. Los LLM utilizados de forma aislada todavía presentan limitaciones para generar malware sofisticado y operativo. Sin embargo, con sistemas de IA agéntica y con la experiencia de un atacante experimentado, pueden convertirse en un importante multiplicador de capacidades. Esta combinación aumenta significativamente la calidad, velocidad, escala y grado de automatización de distintas fases de un ciberataque.

    El impacto más relevante de la IA ofensiva es la práctica desaparición de la llamada “ventana de exposición”, es decir, el intervalo entre el descubrimiento de una vulnerabilidad y su explotación. Debido a la velocidad de los agentes de IA, una vulnerabilidad recién descubierta puede convertirse en un arma casi de forma inmediata, reduciéndose a cuestión de minutos el tiempo medio entre el acceso inicial a un sistema y la exfiltración de datos. A esto hay que añadir un cambio de enfoque: ya no se ataca una vulnerabilidad aislada, sino que la IA analiza y explota las debilidades de toda una infraestructura TIC.

    La clave de los éxitos de las IA la podemos ver en la propia descripción que hacen sus creadores en un caso real: había un fallo de software crítico, literalmente catalogado como un error que llevaba cuatro años y nadie sabía qué pasaba. ¿Qué hizo la IA? Desensambló todo el código binario de una biblioteca cerrada y sin documentar de un proveedor externo. Entendió cómo interactuaba con el sistema operativo a muy bajo nivel y aisló el fallo original, en apenas unas horas. Esta descripción ya evidencia graves problemas estructurales de ciberseguridad previos: sistemas heredados, sin documentar, la persistencia de vulnerabilidades N-day ya conocidas, fallos en la cadena de suministro y, en definitiva, carencia de accountability.

    El ejemplo anterior muestra la magnitud del problema: más que ante la vulnerabilidad puntual de una organización concreta, estamos ante una debilidad sistémica. Ésta tiene su origen en una determinada forma de entender la política de digitalización y en el modo en que se han desplegado, en general, los servicios conectados y la automatización, que han desembocado en la creación de una infraestructura TIC “insegura desde el diseño”.

    Esta falta de calidad en las aplicaciones y servicios TIC había venido siendo más o menos sostenible, aunque ya habían producido graves disrupciones en servicios esenciales incluso a escala global, como la caída de servicios en la nube. Sin embargo, la irrupción de la IA ofensiva, cuya capacidad está creciendo de forma exponencial, ha convertido el actual status-quo de la ciberseguridad en insostenible por el abandono de metodologías robustas de desarrollo de sistemas en favor de metodologías ágiles, e incluso con el recientemente denominado vibe coding con IA, sin un compromiso real con la calidad del código, de la rendición de cuentas (accountability) y del desarrollo conforme a especificaciones adecuadas, incluidos requisitos estrictos de seguridad y pruebas. El problema no es solo de código, muchos servicios TIC son frágiles desde su propia arquitectura

    Frente a este panorama, la respuesta a la IA ofensiva debería combinar dos horizontes temporales: estrategias a corto plazo, que reduzcan el impacto de un riesgo que ya está materializándose, y estrategias a largo plazo que eliminen esta vulnerabilidad estructural para hacer sostenible el propio modelo de digitalización y preserven la confianza en la economía digital ante las futuras IA

    Entre las medidas a corto plazo se podría sugerir tomar conciencia de la alta probabilidad de que se produzcan brechas de datos personales masivas (las notificaciones a la AEPD han aumentado un 150 % en 2026 respecto a 2025) y realizar un análisis y una gestión del riesgo que no se limite a la ciberseguridad ni a la seguridad jurídica, sino que sea sistemático y multifacético, pero especialmente enfocado en derechos y libertades de las personas. De ahí, actuar en consecuencia: inventario de la superficie y dispositivos de borde, analizar escenarios de potenciales brechas, asumir un enfoque de Zero Trust, incluir MFA a prueba de phishing, mínimo privilegio, establecer cuentas administrativas separadas, revisar permisos, auditorías y procesos de toma de decisiones automáticas ante accesos masivos o inusuales, realizar la gestión de secretos/tokens y reducir credenciales persistentes, reducir al mínimo la exposición a internet y aislar o restringir la conectividad de sistemas críticos, bloquear fuera de línea aquellos datos sin uso inmediato, purgar los datos fuera de plazo de conservación y copias no controladas, asegurar la capacidad de restauración de datos, procesos y servicios, y aumentar la privacidad (huella OSINT) frente a la ingeniería social.

    A ello se suman otras medidas a corto plazo como introducir autenticación fuera de banda, establecer puntos de control con supervisión humana en los procesos automatizados, cerrar acceso a servicios no autorizados, eliminar o controlar estrictamente el uso de dispositivos personales (BYOD) y los dispositivos móviles que no ofrezcan garantías suficientes. También, establecer procedimientos que permitan detectar, escalar, evaluar y documentar inmediatamente los incidentes y disponer de capacidad para realizar las notificaciones a la autoridad de protección de datos, CSIRT u otras autoridades, establecer una coordinación real entre el DPD y el responsable de seguridad y, cuando proceda, realizar sin dilación indebida las comunicaciones a las personas afectadas. Todos estos procedimientos han de ensayarse en simulacros de incidentes graves de seguridad.

    El parcheo automático sin supervisión como solución a corto plazo precisa de una reflexión. Un parche es, en la práctica, una modificación no probada en el entorno concreto en que se instala; automatizar su despliegue equivale a aceptar cambios en producción sin validación previa. Su aplicación traslada al proveedor una decisión que es responsabilidad de la organización, cuando la cadena de suministro del software es hoy un objetivo prioritario, y el parcheo automático es su punto de entrada natural. Si miles de organizaciones actualizan a la vez y sin control, un solo parche comprometido se convierte en un incidente de impacto global. La automatización del parcheo con agentes de IA añade una capa adicional de opacidad. En caso de utilizarlo, hay que plantearse priorizar por impacto real, realizar despliegue por anillos y rollback probado y otros controles mientras se valida.

    Los problemas estructurales necesitan de estrategias a largo plazo que garanticen sostenibilidad. Entre ellas se encuentra la gobernanza real de lo digital a lo largo de todo su ciclo de vida y, en particular, para los servicios de IA. Hay que asumir que no existen sistemas perfectos ni milagros tecnológicos y que, por tanto, resulta imprescindible dedicar tiempo al análisis, al desarrollo y a las pruebas, dotando a cada proyecto de los recursos necesarios. La capacitación en seguridad debe centrarse en quienes toman las decisiones estratégicas, que han de contar con un conocimiento real y fundamentado de las capacidades, limitaciones y vulnerabilidades de los sistemas TIC, así como de la gestión de los procesos de sus organizaciones.

    Resultan igualmente esenciales el fortalecimiento del Registro de Actividades de Tratamiento (RAT) como herramienta efectiva de gestión —controlar qué datos se tratan, cómo, dónde, quién lo hace y con qué finalidad—, el rediseño de los tratamientos con criterios estrictos de minimización de datos, la gestión de la arquitectura de identidad como factor crítico, el despliegue de los sistemas de automatización como usuarios no confiables y la incorporación de metodologías de desarrollo robustas por defecto. A ello se suma la necesidad de recuperar el conocimiento técnico dentro de las organizaciones, disponer de infraestructuras y planes de contingencia realistas, dotados de recursos, que garanticen la resiliencia ante fallos de servicios externos, ataques internos o cortes de energía, y desarrollar la capacidad de operar en modo degradado, con procedimientos manuales para los procesos críticos e “interruptores” que permitan detener las automatizaciones.

    Estas estrategias a largo plazo se completan con la consecución de la soberanía digital, que exige un control efectivo de las cadenas de suministro, seguridad de los sistemas desde el diseño y transparencia en toda la cadena de valor de los sistemas digitales, incluidos los de IA y los agénticos, sin aceptar cajas negras ni una seguridad únicamente contractual. A ello se añaden la reducción de la concentración y de la dependencia respecto de proveedores únicos, junto con una auditoría automática y un control real sobre ellos, una política específica para los sistemas heredados y la incorporación, en el diseño de los servicios TIC, de límites de confianza, segmentación de la infraestructura e interoperabilidad mínima necesaria.

    En definitiva, se trata de que a largo plazo las organizaciones sean capaces de gestionar el ciclo de vida completo de los datos, los procesos y los sistemas que los implementan.
  • La inflación se mantendría en un 4,9% en octubre

    La inflación se mantendría en un 4,9% en octubre

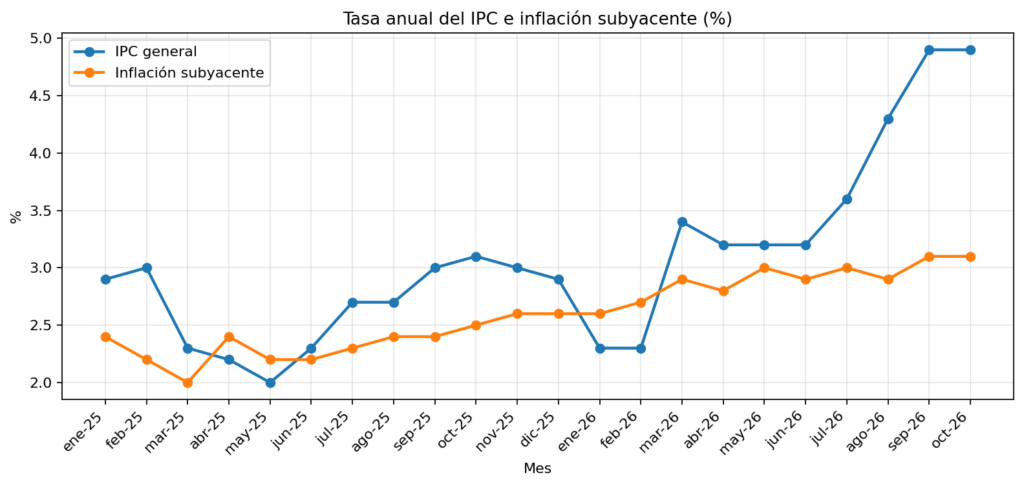
    La inflación anual estimada del IPC en octubre de 2026 es del 4,9%, de acuerdo con el indicador adelantado elaborado por el INE.

    Este indicador proporciona un avance del IPC que, en caso de confirmarse, supondría que la tasa anual se mantiene, ya que en el mes de septiembre su variación también fue del 4,9%.

    En esta estimación destaca la influencia a la baja de los combustibles y lubricantes para vehículos personales, cuyos precios disminuyen más que en octubre de 2025. También, aunque en menor medida, los precios de los alimentos y bebidas no alcohólicas y del vestido, que aumentan, pero menos que en octubre de 2025.

    Por su parte, afectan al alza los paquetes turísticos, cuyos precios bajan, pero menos que en octubre del año pasado; el gas, que incrementa sus precios más que hace un año; y los combustibles líquidos, que suben frente a la bajada en el mismo mes del año anterior.

    La tasa de variación anual estimada de la inflación subyacente (índice general sin alimentos no elaborados ni productos energéticos) se mantiene en el 3,1%.

    Evaluación de la tasa anual del IPC

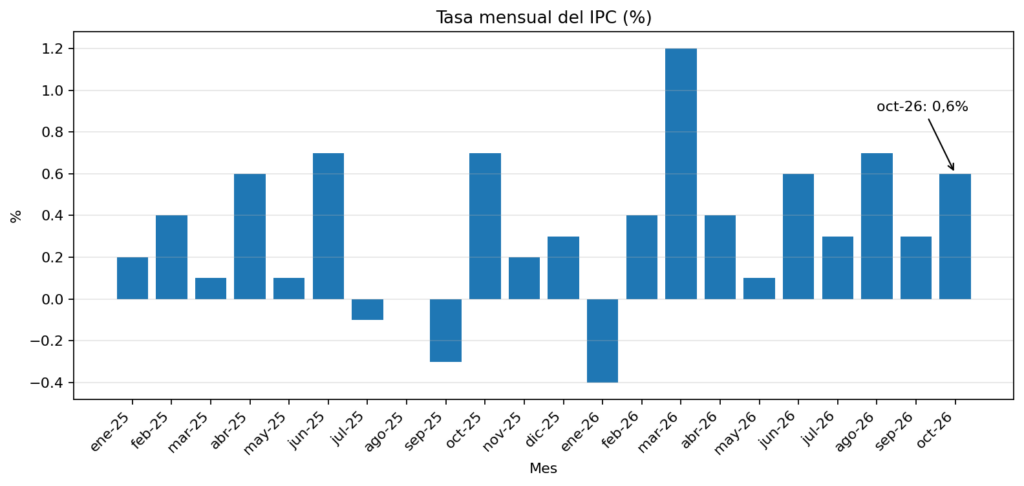
    Los precios de consumo registran en octubre una tasa del 0,6% respecto al mes de septiembre, según el indicador adelantado del IPC.

    Índice de Precios de Consumo Armonizado (IPCA)

    En el mes de octubre la tasa de variación anual estimada del IPCA disminuye una décima, hasta el 4,9%.

    La tasa anual estimada de la inflación subyacente del IPCA se sitúa en el 3,1%.

    Por su parte, la variación mensual estimada del IPCA es del 0,5%.

    Revisiones y actualización de datos

    Los datos difundidos hoy son un avance de los definitivos que se publicarán el próximo mes. Todos los resultados de esta operación están disponibles en INEBase.

  • La industria del metal pierde 34.900 ocupados en un año y reclama medidas para reforzar la competitividad industrial

    La industria del metal pierde 34.900 ocupados en un año y reclama medidas para reforzar la competitividad industrial

    La industria del metal cerró el tercer trimestre con 1.138.600 ocupados, un 3% menos que un año antes, según los datos de la Encuesta de Población Activa (EPA) analizados por Confemetal. Aunque el sector mantiene niveles de empleo elevados y una tasa de paro notablemente inferior a la media de la economía española, la evolución del empleo pone de manifiesto la necesidad de reforzar la competitividad industrial para sostener la actividad y la inversión.

    La industria del metal registró 1.138.600 ocupados al cierre del tercer trimestre del año, lo que supone una reducción de 34.900 personas respecto al mismo periodo de 2025 (-3,0%). En comparación con el trimestre anterior, el empleo descendió en 54.800 ocupados (-4,6%).

    Por su parte, la población activa se situó en 1.184.300 personas, con un descenso de 21.700 efectivos en términos interanuales (-1,8%) y de 55.900 respecto al trimestre precedente (-4,5%).

    El número de desempleados alcanzó los 45.700, lo que representa un incremento de 13.200 personas respecto al tercer trimestre de 2025 (+40,6%). Como consecuencia, la tasa de paro del sector se situó en el 3,9%, todavía muy por debajo de los niveles registrados en el conjunto de la economía española.

    Para Confemetal, estos resultados reflejan la importancia de impulsar medidas transversales que contribuyan a reforzar la competitividad de la industria y favorezcan un entorno más propicio para la inversión productiva.

    Entre ellas, resulta prioritario fortalecer la Formación Profesional y la formación continua de los trabajadores para dar respuesta a las necesidades de talento de las empresas para afrontar con éxito los procesos de transformación tecnológica e industrial, así como el relevo generacional por las 240.000 jubilaciones previstas a corto plazo.

    Del mismo modo, el acceso a una energía competitiva y la existencia de un marco regulatorio estable y predecible constituyen factores determinantes para impulsar la actividad industrial, atraer inversiones y favorecer el desarrollo de proyectos empresariales a largo plazo. En un contexto marcado por una creciente competencia internacional y por la necesidad de acelerar la reindustrialización europea, estos elementos resultan esenciales para sostener el empleo y la capacidad productiva.

    La industria del metal continúa siendo uno de los principales pilares de la economía española, con presencia en actividades estratégicas como la automoción, los bienes de equipo, las infraestructuras, la energía, la movilidad o la defensa. Por ello, fortalecer la competitividad del sector resulta clave para avanzar en los objetivos de reindustrialización, empleo de calidad y autonomía estratégica tanto de España como de Europa.

  • Arranca “Volveremos”

    Arranca “Volveremos”

    El Gobierno de Aragón y los ayuntamientos aragoneses ponen en marcha este miércoles 28 de octubre una nueva campaña de Volveremos, el programa de incentivos al consumo que vuelve a extenderse por municipios de las tres provincias para apoyar al comercio de proximidad y ofrecer un reclamo económico directo a las familias de toda la Comunidad. La campaña contará con un total de 9.827.436,21 euros aportados por el Ejecutivo autonómico y las entidades locales participantes.

    En concreto, el Gobierno de Aragón aporta 4,25 millones de euros y los ayuntamientos otros 5,57 millones de euros, reforzando la colaboración entre administraciones para favorecer el consumo y generar actividad económica en 3.400 comercios de 71 municipios aragoneses.

    Participación

    La participación se extiende por 71 localidades de las tres provincias y alcanza tanto a las tres capitales como a numerosas cabeceras comarcales y municipios de menor tamaño. Entre las localidades incluidas figuran las tres grandes capitales Zaragoza, Huesca y Teruel, junto a municipios de las tres provincias como Alcañiz, Calatayud, Jaca, Barbastro, Fraga, Monzón, Tarazona, Utebo, Caspe, Binéfar, Graus, Calamocha, Andorra, Albarracín, Aínsa-Sobrarbe, Mora de Rubielos, Rubielos de Mora, Maella o Biescas, entre muchos otros.

    Desde el nacimiento del programa hace seis años, el volumen acumulado alcanza ya los 373 millones de euros, una iniciativa que comenzó impulsada por el Ayuntamiento de Zaragoza y que ha ampliado posteriormente su alcance al conjunto del territorio.

  • Se actualizan los límites de exposición a sustancias peligrosas en el trabajo

    Se actualizan los límites de exposición a sustancias peligrosas en el trabajo

    El Real Decreto 846/2026, de 21 de octubre, modifica el Real Decreto 665/1997, de 12 de mayo, sobre la protección de los trabajadores contra los riesgos relacionados con la exposición a agentes cancerígenos, mutágenos o reprotóxicos durante el trabajo, y el Real Decreto 374/2001, de 6 de abril, sobre la protección de la salud y seguridad de los trabajadores contra los riesgos relacionados con los agentes químicos durante el trabajo.

    Real Decreto 846/2026, de 21 de octubre

    El Real Decreto 846/2026, de 21 de octubre, es una normativa española publicada en el Boletín Oficial del Estado (BOE) núm. 263 el 23 de octubre de 2026. Su objetivo principal es reforzar la seguridad laboral frente a sustancias peligrosas mediante la modificación de dos reglamentos clave en materia de prevención de riesgos laborales.

    El texto modifica los Reales Decretos 665/1997 (agentes cancerígenos, mutágenos o reprotóxicos) y 374/2001 (agentes químicos).

    Entre sus principales novedades destacan:

    • Actualización de límites: Restringe los valores de exposición ambiental para compuestos como la acrilamida, 2-nitropropano y o-toluidina.
    • Diisocianatos: Añade una disposición transitoria en el RD 374/2001 vigente hasta el 31 de diciembre de 2028, estableciendo límites específicos de exposición diaria (10 μg NCO/m³) y de corta duración (20 μg NCO/m³).

    Real Decreto 847/2026, de 21 de octubre

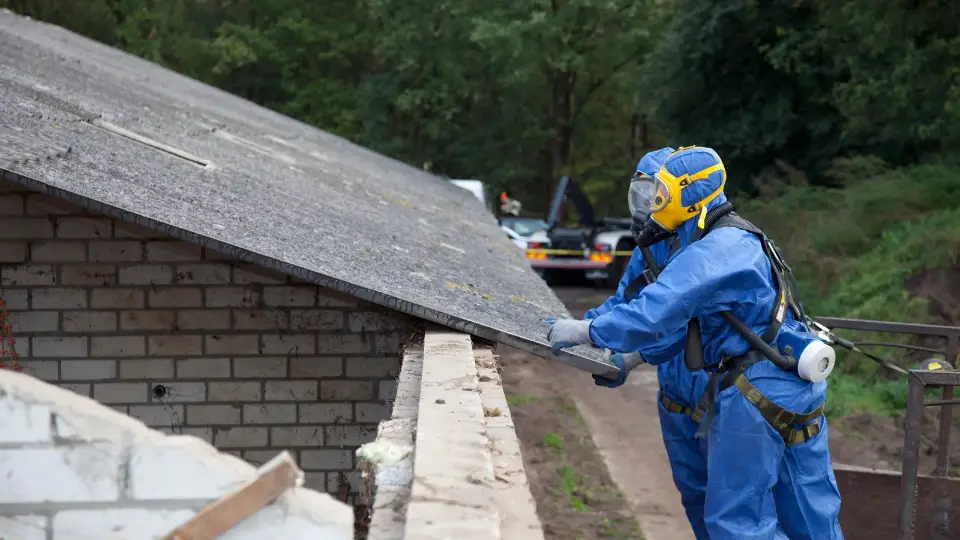
    el Real Decreto 847/2026, de 21 de octubre, establece las disposiciones mínimas de seguridad y salud aplicables a los trabajos con riesgo de exposición al amianto.

    Esta norma, publicada de manera oficial en el Boletín Oficial del Estado (BOE) del viernes 23 de octubre de 2026, tiene como objetivo fundamental el reforzar la protección de la salud de los trabajadores frente a los riesgos derivados de la inhalación de fibras de amianto en el entorno laboral.

    En caso de existir la obligación de coordinar o ejecutar actividades afectadas por esta regulación, los pasos esenciales para cumplir con la nueva normativa son:

    1. Identificación previa: Determinar con exactitud la presencia de amianto en las estructuras o materiales antes de iniciar cualquier labor de mantenimiento, reparación o demolición.
    2. Elaboración del plan de trabajo: Redactar y presentar un plan detallado ante la autoridad laboral competente que describa el método de retirada, las medidas preventivas y el destino de los residuos.
    3. Equipos de protección y confinamiento: Suministrar los equipos de protección individual (EPI) adecuados e implementar sistemas de confinamiento dinámico y descontaminación para evitar la dispersión de fibras.
    4. Vigilancia de la salud: Someter a los trabajadores expuestos a los protocolos médicos específicos de control respiratorio vigentes.

    Así, la norma detalla entre otras materias:

    • Los nuevos límites de exposición permisibles (VLA-ED).
    • Las obligaciones específicas para las empresas de desamiantado.
    • El régimen sancionador.
    • Plazos de adaptación de la norma.
  • Real Decreto-ley 31/2026: ¿qué cambios sociales introduce?

    Real Decreto-ley 31/2026: ¿qué cambios sociales introduce?

    El Real Decreto-ley 31/2026, de 20 de octubre, para la mejora de la acción protectora de la Seguridad Social y de otras normas sociales, publicado en el Boletín Oficial del Estado (BOE) el 21 de octubre de 2026. modifica la Ley General de la Seguridad Social para regular nuevas situaciones especiales de incapacidad temporal (IT) por contingencias comunes, entre las que que se incluyen:

    • Menstruación incapacitante e interrupción del embarazo: Situación derivada de la menstruación incapacitante secundaria y la baja por interrupción del embarazo durante la asistencia del servicio sanitario público. Si deriva de accidente laboral o enfermedad profesional, se cataloga como contingencia profesional.
    • Gestación avanzada: Baja para trabajadoras desde el primer día de la semana 39 de embarazo.
    • Donantes de órganos o tejidos: Periodos de baja por preparación, ingreso, cirugía o recuperación del donante.
    • Trastornos y violencia: Cobertura por patologías limitantes de trastornos menopáusicos secundarios y lesiones en víctimas de violencia de género (requiriendo acreditación oficial previa al alta).

    Asimismo, ajusta la protección material de las víctimas del terrorismo para evitar desigualdades indemnizatorias relacionadas con la sentencia penal de responsabilidad civil.

    Cuantías y financiación

    Las cuantías y la financiación de las prestaciones se han modificado en el Real Decreto-ley 31/2026 para ofrecer una cobertura económica más alta desde el primer momento.

    Nuevas bajas de Incapacidad Temporal (IT) Especiales

    Para las nuevas contingencias (patologías por trastorno menopáusico secundario y lesiones por violencia de género):

    • Del día 1 al 20 de baja: se cobra el 60% de la base reguladora.
    • A partir del día 21: se incrementa al 75% de la base reguladora.
    • Financiación y mejora: el día del cese de actividad el salario es abonado íntegramente por la empresa. Desde el primer día siguiente a la baja, el pago corre a cargo de la Seguridad Social. Esto elimina los 3 días iniciales sin cobrar y exime a la empresa del pago delegado obligatorio habitual entre los días 4 y 15. Tampoco se exige un periodo de cotización mínima previa (carencia).

    Bajas por acontecimientos catastróficos

    • Cuantía: se asimila directamente a la baja por accidente de trabajo.
    • Impacto: supone percibir el 75% de la base reguladora desde el primer día de la baja, financiado íntegramente por la Seguridad Social.

    Pensiones por víctimas de terrorismo y orfandad

    • Terrorismo: ninguna pensión extraordinaria derivada de actos terroristas podrá ser inferior al equivalente a dos veces el Salario Mínimo Interprofesional (SMI), situándose el suelo de protección mínimo en 2.442 euros mensuales.
    • Orfandad por violencia machista: la prestación económica se amplía por un importe equivalente al doble del SMI vigente en cada momento.

    Fondo de garantía del pago de alimentos

    • Cuantía: se triplica el anticipo máximo que el Estado concede a las familias cuando un progenitor incumple el impago de pensiones alimenticias decretadas por el juez, pasando de un límite de 100 euros a 300 euros mensuales por beneficiario.

    Parejas de hecho y pensión de viudedad

    El Real Decreto-ley 31/2026 introduce un cambio histórico: elimina la obligación de estar registrados oficialmente o casados para cobrar la pensión de viudedad si existen hijos en común. La reforma equipara legalmente este tipo de convivencia al matrimonio tradicional para evitar situaciones de desamparo familiar.

    Las condiciones de acceso quedan estructuradas bajo dos supuestos claramente diferenciados:

    Parejas de hecho con hijos en común

    • Sin registro legal: ya no se exige estar inscritos en el Registro de Parejas de Hecho ni haber otorgado escritura pública de constitución.
    • Convivencia: basta con acreditar una convivencia ininterrumpida de al menos 2 años previos al fallecimiento.
    • Prueba admitida: el método principal para justificar esta convivencia será el certificado de empadronamiento histórico.

    Parejas de hecho sin hijos en común

    Si no existen descendientes comunes, la normativa sigue exigiendo cumplir con rigurosos criterios formales y temporales:

    • Convivencia ininterrumpida: se debe acreditar un mínimo de 5 años de convivencia previos al fallecimiento.
    • Registro oficial: es obligatorio haber formalizado e inscrito la pareja de hecho en el registro de tu comunidad autónoma o ayuntamiento (o mediante escritura notarial) como mínimo 2 años antes del deceso.

    Para corregir agravios comparativos del pasado, el decreto abre un plazo excepcional de 12 meses para solicitar la revisión de aquellas pensiones de viudedad que fueron denegadas formalmente en años anteriores únicamente por no cumplir con el requisito de inscripción o formalización de la pareja.

    Para ello se debe iniciar un procedimiento de solicitud ante el Instituto Nacional de la Seguridad Social (INSS). Dado que el motivo de la denegación original (la falta de registro oficial) ha sido modificado por esta nueva ley para parejas con hijos en común, no se realiza una reclamación ordinaria de la resolución antigua, sino una solicitud de revisión extraordinaria, cuyos proceso, plazos,  y documentación para llevarlo a cabo se detallan en el propio Real Decreto Ley.

  • ¿Tienes problemas para cumplir con los requisitos para desplazar trabajadores a otros países de la Unión Europea?

    ¿Tienes problemas para cumplir con los requisitos para desplazar trabajadores a otros países de la Unión Europea?

    La patronal europea del sector del metal, Ceemet, traslada una encuesta de la Comisión Europea dirigida a empresas y organizaciones empresariales para conocer las cargas administrativas que supone el desplazamiento de trabajadores a otros países de la UE/EEE y las principales dificultades que encuentran las empresas para cumplir con los requisitos aplicables.

    Los resultados pueden ser especialmente relevantes para poner de manifiesto cómo las cargas administrativas dificultan la movilidad laboral transfronteriza y respaldar la necesidad de avanzar en
    la digitalización de los procedimientos y en la aplicación del principio de “sólo una vez” (once-only principle), evitando que las empresas tengan que aportar reiteradamente información que ya obra en poder de las administraciones.

    La encuesta está disponible en todos los idiomas de la UE y podrá cumplimentarse hasta el 29 de octubre.

  • Tres de cada cinco convenios del metal incluyen cláusulas para proteger a los trabajadores frente a la inflación

    Tres de cada cinco convenios del metal incluyen cláusulas para proteger a los trabajadores frente a la inflación

    La negociación colectiva del metal constituye uno de los sistemas sectoriales más amplios y desarrollados de España. Se articula a través del Convenio Estatal del Metal (CEM), que establece el marco común del sector en materias como la clasificación profesional, la formación o la prevención de riesgos laborales, y mediante una extensa red de convenios colectivos provinciales y autonómicos que adaptan las condiciones laborales a la realidad económica y productiva de cada territorio.

    Este modelo da cobertura a un sector de 220.000 empresas y más de dos millones de trabajadores vinculados a actividades tan diversas como la industria manufacturera, las instalaciones, el mantenimiento, la reparación o el comercio especializado del metal. La combinación de un marco estatal común y una negociación territorial consolidada vertebra uno de los principales sectores económicos e industriales del país, facilitando la adaptación de salarios, jornada laboral, formación y demás condiciones de trabajo a las necesidades específicas de cada actividad y territorio.

    Inflación y garantía salarial

    El contexto económico y la situación geopolítica adquiere una especial relevancia en la negociación de los convenios de las actividades del metal. Las previsiones más recientes de instituciones como el Banco de España sitúan el IPC interanual, indicador de referencia para la revalorización de las tablas salariales, en el entorno del 4% para finales de 2026.

    Ante este escenario extraordinario, la negociación colectiva del metal recoge un incremento medio ponderado que ronda el 4,34 % para más de 220.000 trabajadores en los 15 convenios colectivos que se han firmado este año.

    De forma paralela, hay 40 convenios colectivos del sector con efectos económicos en 2026 que dan cobertura a 1,3 millones de trabajadores. De ellos, un total de 25 incorporan cláusulas de garantía salarial vinculadas a la evolución de los precios, que darán cobertura a aproximadamente 870.000 trabajadores de la industria y servicios del metal.

    Estos mecanismos permiten revisar automáticamente las tablas salariales en aquellos casos en los que la inflación supera a los incrementos salariales pactados, garantizando una actualización adicional de las retribuciones de cientos de miles de trabajadores del sector. Por norma general, se acomete una subida adicional de un punto porcentual o bien se cubre el diferencial frente al encarecimiento de la cesta de la compra. 

    Los estudios anuales elaborados por Confemetal sobre la negociación colectiva de la Industria y Servicios del Metal y del Comercio del Metal muestran que durante 2025 los convenios colectivos mantuvieron una evolución positiva de los salarios y de las condiciones laborales.

    El incremento salarial medio ponderado, entendido como la combinación de los aumentos salariales pactados y la reducción del tiempo de trabajo, alcanzó el 3,4 % en la industria y los servicios del metal y el 3 % en el comercio del metal.

    Frente al auge de la IT

    La negociación colectiva del metal también presta una atención creciente a la incapacidad temporal por contingencias comunes (IT CC). Los convenios colectivos han presentado históricamente elevados niveles de protección social mediante complementos empresariales que, en numerosos casos, permiten alcanzar el 100 % de la retribución durante los procesos de baja.

    Ante el auge de los procesos de IT CC, algunos convenios recientes incorporan medidas orientadas a favorecer una gestión más eficiente de estos procesos. Entre ellas figuran la limitación temporal de los complementos hasta el 100 % del salario, reduciendo su duración máxima a periodos de entre 100 y 200 días; la restricción del número de procesos de incapacidad temporal que pueden generar derecho al complemento; la exclusión de determinadas mejoras a partir de la tercera baja por enfermedad común dentro de un mismo año, salvo situaciones especialmente protegidas; o la implantación de incentivos ligados a la asistencia efectiva al trabajo.

    Estas iniciativas reflejan una evolución gradual de la negociación colectiva del sector, que mantiene los mecanismos de protección económica tradicionales, pero comienza a incorporar herramientas dirigidas a mejorar la gestión del absentismo y de los procesos de incapacidad temporal de larga duración.

    Condiciones laborales, competitividad y talento

    La negociación colectiva del metal ha contribuido durante los últimos años a una mejora progresiva de las condiciones laborales mediante incrementos salariales, medidas de conciliación, formación profesional y adaptaciones de la organización del trabajo acordes con la evolución de las empresas y de la actividad económica.

    Asimismo, el sector ha continuado reduciendo gradualmente el tiempo de trabajo a través de la negociación colectiva, situando la jornada media anual de la Industria y Servicios del Metal por debajo de las 1.750 horas, equivalente en términos prácticos a semanas laborales de entre 38 y 38,5 horas.

    Estos avances deben seguir apoyándose en mejoras de productividad, innovación y competitividad empresarial, especialmente en un contexto económico marcado por la incertidumbre energética, los cambios tecnológicos y la creciente competencia internacional.

    En paralelo, el metal afronta uno de sus principales retos: la disponibilidad de profesionales cualificados. Las empresas del sector necesitarán incorporar alrededor de 350.000 nuevos trabajadores en los próximos años para atender la demanda asociada al crecimiento de actividades estratégicas como la defensa y la seguridad, la transición energética, las instalaciones vinculadas a la climatización y la eficiencia energética o numerosos oficios tradicionales.

    A ello se suma el relevo generacional derivado de las jubilaciones previstas en las actividades industriales, donde se estima que aproximadamente 240.000 profesionales abandonarán el mercado laboral en los próximos años. Garantizar la disponibilidad de talento cualificado constituye, por tanto, una prioridad para mantener la competitividad y capacidad de crecimiento del sector.

  • Más de 50 empresas del metal aragonés se dan cita en Metal Business Day

    Más de 50 empresas del metal aragonés se dan cita en Metal Business Day

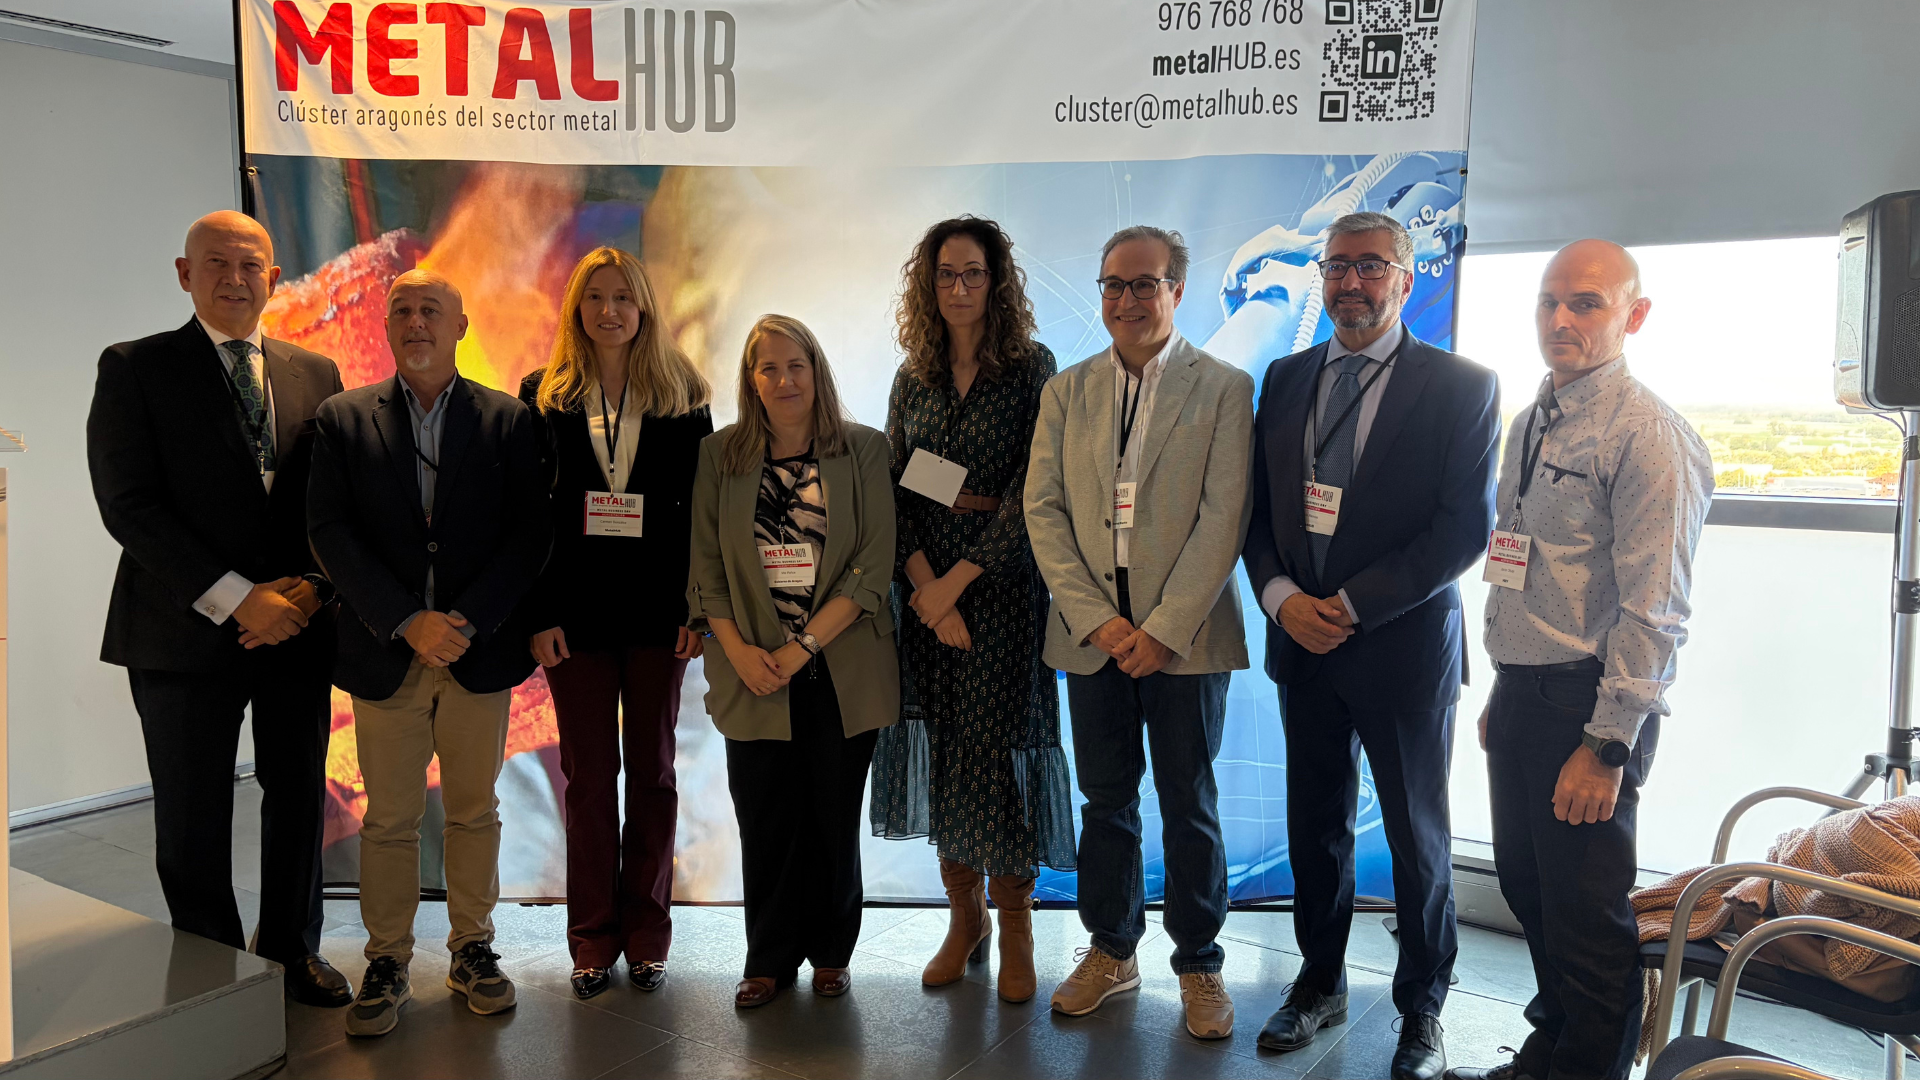
    Zaragoza ha acogido esta mañana Metal Business Day, un encuentro organizado por MetalHUB y la Federación de Empresas del Metal de Zaragoza (FEMZ), que ha reunido a más de 50 empresas aragonesas del metal para impulsar las relaciones empresariales y favorecer la colaboración dentro del tejido productivo de la comunidad autónoma.

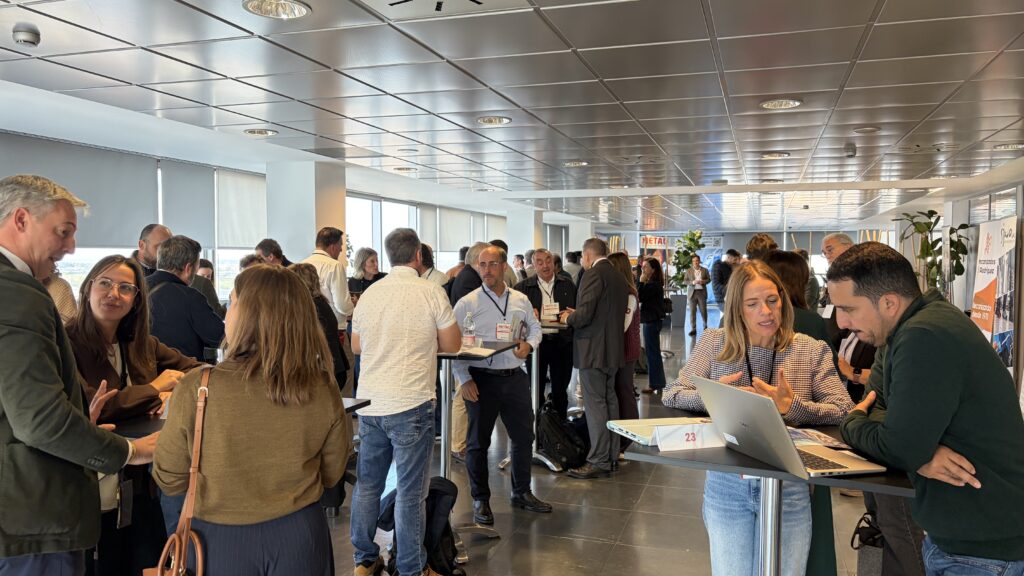
    La jornada ha girado en torno a reuniones individuales de 15 minutos entre empresas de diferentes actividades del metal. A diferencia de los encuentros B2B tradicionales, las reuniones no se han limitado a la búsqueda de clientes y proveedores, sino que también han permitido compartir experiencias, identificar posibles socios estratégicos y explorar oportunidades para desarrollar proyectos conjuntos.

    El evento ha contado también con la participación de empresas tractoras como ArcelorMittal Tailored Blanks, CAF, Grupo Cintasa y HMY, que han compartido con el resto de los asistentes sus necesidades e intereses empresariales.

    El evento reunió a un centenar de profesionales.

    “El proveedor que necesitamos, el cliente que buscamos… Están mucho más cerca de lo que creemos. El metal aragonés es un tejido productivo compuesto por más de 14.000 empresas. No debemos pasar por alto este potencial, sino todo lo contrario: debemos reforzar la cadena de suministro aragonesa para impulsar el crecimiento de todo el sector”, ha explicado Carmelo Pérez, secretario general de FEMZ.

    Por su parte, Tomás Ramos, presidente de MetalHUB, ha destacado la importancia de generar espacios de encuentro entre empresas del territorio: “Con Metal Business Day hemos querido concentrar todo ese potencial en una sola mañana, en una única sala. Hoy, un centenar de profesionales de más de 50 empresas se han puesto cara para empezar una historia de colaboración y de negocio”.

    Más allá de las relaciones comerciales

    Uno de los aspectos diferenciales de Metal Business Day ha sido el enfoque de las reuniones, concebidas no solo para establecer relaciones comerciales, sino también para favorecer el intercambio de buenas prácticas entre profesionales y la búsqueda de alianzas que permitan a varias empresas abordar conjuntamente nuevos proyectos o presentar ofertas a terceros clientes.

    “Este evento es la materialización de la premisa sobre la que nació este clúster: competir colaborando. Estamos cohesionando el sector, acercando a empresas de cada rincón del territorio, que se dedican a actividades tan distintas como la automoción, la fundición de acero o el suministro industrial. En MetalHUB creemos firmemente que solo juntos, colaborando, podemos llegar lejos y abordar los retos que nos plantea el futuro del sector”, ha señalado Ramos.

    Cuatro talleres sobre retos comunes del sector

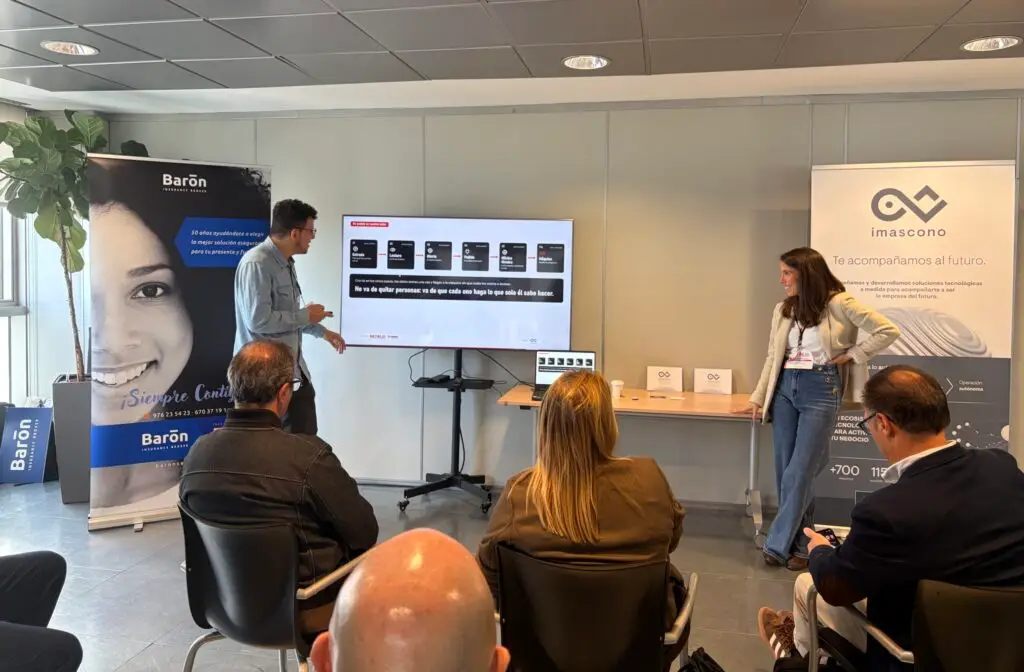
    Junto a las reuniones empresariales, Metal Business Day ha incluido un programa de cuatro talleres impartidos por los principales patrocinadores del encuentro: Barón Seguros, ECOLEC, Imascono y Messer Ibérica.

    Imascono explicó cómo aplicar la IA para optimizar procesos industriales.

    Las sesiones han abordado cuestiones de interés para las empresas del metal, como la elección de seguros, las obligaciones medioambientales, la aplicación de la IA a los procesos y la optimización de la soldadura mediante la selección de gases de protección.

    Además de los cuatro patrocinadores principales, Metal Business Day ha contado con el apoyo de Singular Bank, Lacor Formación y Banco Sabadell.